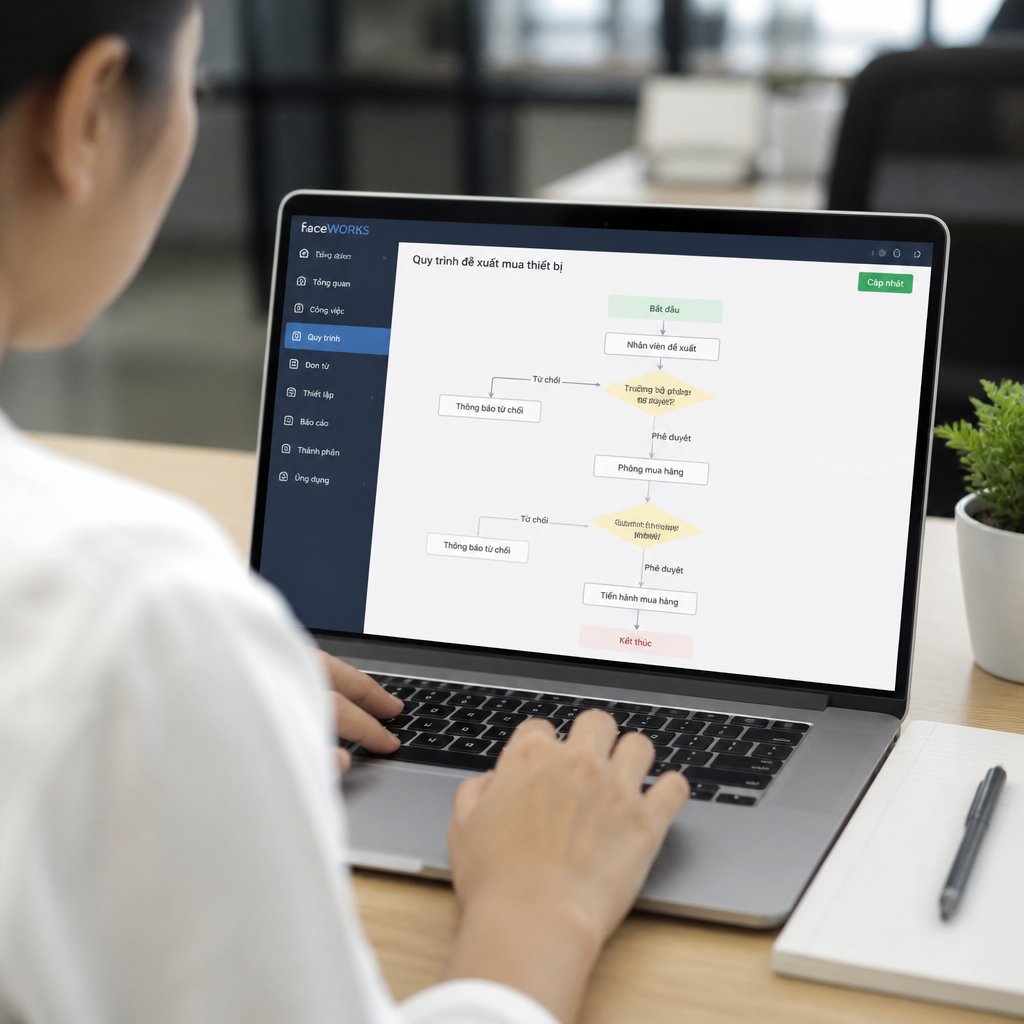
Hệ thống quản lý an toàn thông tin (ISMS) đang trở thành một yếu tố không thể thiếu trong việc bảo vệ các tổ chức trước những mối đe dọa an ninh mạng ngày càng gia tăng. Theo báo cáo của Cybersecurity Ventures, các cuộc tấn công mạng dự kiến sẽ gây thiệt hại lên đến 6 nghìn tỷ USD hàng năm vào năm 2021, cho thấy mức độ nghiêm trọng của vấn đề. Các tổ chức cần phải đối mặt với cả các cuộc tấn công từ hacker và các phần mềm độc hại ngày càng tinh vi. Điều này đòi hỏi các hệ thống ISMS phải liên tục cập nhật và cải tiến để đối phó hiệu quả.
Bên cạnh đó, việc bảo vệ dữ liệu nhạy cảm cũng là một thách thức lớn. Với sự phát triển của công nghệ, dữ liệu cá nhân và thông tin doanh nghiệp trở thành mục tiêu hấp dẫn cho các hoạt động xâm nhập trái phép. Các tổ chức phải xây dựng những biện pháp bảo vệ mạnh mẽ để đảm bảo an toàn cho dữ liệu của mình, đồng thời cần có các chính sách kiểm soát truy cập chặt chẽ để ngăn chặn rò rỉ thông tin.
Áp lực tuân thủ các quy định pháp luật và tiêu chuẩn quốc tế cũng là một yếu tố không thể bỏ qua. Các quy định như GDPR ở châu Âu hay CCPA ở California đòi hỏi các tổ chức phải có hệ thống bảo mật thông tin đạt chuẩn để bảo vệ quyền riêng tư của người dùng. Việc này không chỉ giúp tránh các khoản phạt nặng nề mà còn nâng cao uy tín và niềm tin của khách hàng đối với tổ chức.
Lợi ích của hệ thống quản lý an toàn thông tin (ISMS)
Trong bối cảnh số hóa hiện nay, việc bảo vệ dữ liệu nhạy cảm khỏi các mối đe dọa đã trở thành một nhiệm vụ cấp thiết đối với bất kỳ tổ chức nào. Hệ thống quản lý an toàn thông tin (ISMS) đóng vai trò quan trọng trong việc đảm bảo rằng các thông tin quan trọng không bị xâm phạm bởi các cuộc tấn công mạng ngày càng tinh vi. Việc áp dụng ISMS giúp tổ chức xây dựng một lớp bảo vệ vững chắc, từ đó giảm thiểu nguy cơ rò rỉ thông tin nhạy cảm, đảm bảo an toàn cho dữ liệu của khách hàng và doanh nghiệp.
Tiếp theo, việc tuân thủ các quy định và tiêu chuẩn quốc tế là một trong những yêu cầu không thể thiếu đối với các doanh nghiệp hiện đại. Các tiêu chuẩn như ISO/IEC 27001 cung cấp một khung pháp lý rõ ràng cho việc quản lý an toàn thông tin, giúp tổ chức không chỉ đáp ứng yêu cầu pháp lý mà còn cải thiện quy trình nội bộ. Điều này không chỉ giúp tránh các khoản phạt từ cơ quan quản lý mà còn tăng cường sự minh bạch và tin cậy từ phía đối tác và khách hàng.
Nâng cao uy tín và niềm tin của khách hàng là một lợi ích rõ ràng khi triển khai ISMS. Trong một nghiên cứu gần đây, hơn 80% khách hàng cho biết họ sẵn sàng tiếp tục hợp tác với các doanh nghiệp có chứng nhận an toàn thông tin. Điều này cho thấy rằng việc đầu tư vào ISMS không chỉ là một biện pháp bảo vệ mà còn là một chiến lược kinh doanh hiệu quả, giúp doanh nghiệp tạo dựng niềm tin lâu dài với khách hàng.
Cuối cùng, việc giảm thiểu rủi ro và tổn thất kinh doanh là một trong những lợi ích quan trọng nhất của ISMS. Với việc xác định và đánh giá rủi ro một cách có hệ thống, các doanh nghiệp có thể chủ động phòng ngừa các sự cố an ninh, từ đó giảm thiểu thiệt hại tài chính và gián đoạn kinh doanh. Theo một báo cáo từ IBM, chi phí trung bình của một vụ vi phạm dữ liệu đã vượt quá 4 triệu USD vào năm 2023, cho thấy tầm quan trọng của việc đầu tư vào các biện pháp an toàn thông tin.
Tóm lại, hệ thống quản lý an toàn thông tin không chỉ bảo vệ dữ liệu mà còn mang lại nhiều lợi ích chiến lược cho doanh nghiệp. Từ việc đảm bảo tuân thủ các quy định, nâng cao uy tín đến giảm thiểu rủi ro kinh doanh, ISMS thực sự là một yếu tố không thể thiếu trong bối cảnh kinh doanh hiện đại.
Các tính năng cốt lõi của ISMS cần được triển khai
Hệ thống quản lý an toàn thông tin (ISMS) là một công cụ quan trọng giúp doanh nghiệp bảo vệ dữ liệu và duy trì sự ổn định trong hoạt động. Để đạt được hiệu quả tối đa, việc triển khai các tính năng cốt lõi sau đây là điều cần thiết:
- ⚡ Xác định và đánh giá rủi ro an toàn thông tin: Đây là bước đầu tiên và quan trọng nhất trong việc xây dựng ISMS. Doanh nghiệp cần phải xác định các mối đe dọa tiềm ẩn đối với thông tin của mình, từ đó đánh giá mức độ nghiêm trọng và khả năng xảy ra của từng rủi ro. Việc này không chỉ giúp nhận diện các lỗ hổng hiện tại mà còn là cơ sở để xây dựng các biện pháp phòng ngừa hiệu quả.
- ⚡ Thiết lập và duy trì các chính sách an toàn thông tin: Một hệ thống quản lý an toàn thông tin hiệu quả đòi hỏi phải có các chính sách rõ ràng và nghiêm ngặt. Các chính sách này cần được cập nhật thường xuyên để phù hợp với thay đổi của môi trường kinh doanh và công nghệ.
- ⚡ Kiểm soát truy cập để bảo vệ dữ liệu: Kiểm soát truy cập là một phần quan trọng trong việc bảo vệ dữ liệu nhạy cảm. Điều này bao gồm việc xác định ai có quyền truy cập vào thông tin nào và đảm bảo rằng chỉ những người được ủy quyền mới có thể tiếp cận dữ liệu.
- ⚡ Quản lý sự cố an toàn thông tin hiệu quả: Dù có chuẩn bị kỹ lưỡng, sự cố an toàn thông tin vẫn có thể xảy ra. Do đó, việc xây dựng một quy trình quản lý sự cố chi tiết là cần thiết. Quy trình này nên bao gồm các bước như phát hiện sớm, phản ứng nhanh, và khắc phục hậu quả để giảm thiểu thiệt hại.
- ⚡ Liên tục cải tiến hệ thống để phù hợp với thay đổi: Công nghệ và môi trường kinh doanh luôn biến đổi, do đó, ISMS cần phải được cập nhật và cải tiến liên tục. Việc này không chỉ giúp hệ thống duy trì hiệu quả mà còn giúp doanh nghiệp nhanh chóng thích nghi với các thay đổi mới.
Việc triển khai các tính năng cốt lõi này không chỉ giúp bảo vệ dữ liệu mà còn tạo ra một môi trường kinh doanh an toàn và đáng tin cậy, từ đó nâng cao uy tín của doanh nghiệp trên thị trường.
Tiêu chí đánh giá hiệu quả của ISMS
Để đánh giá hiệu quả của hệ thống quản lý an toàn thông tin (ISMS), cần xem xét một số tiêu chí quan trọng nhằm đảm bảo rằng hệ thống không chỉ hoạt động hiệu quả mà còn đáp ứng đầy đủ các yêu cầu và tiêu chuẩn cần thiết.
- ⚖️ Khả năng đáp ứng các yêu cầu pháp lý và tiêu chuẩn: Một ISMS hiệu quả phải tuân thủ các quy định pháp luật và tiêu chuẩn quốc tế liên quan đến an toàn thông tin. Điều này bao gồm các tiêu chuẩn như ISO/IEC 27001, giúp tổ chức chứng minh được cam kết của mình trong việc bảo vệ dữ liệu và thông tin. Việc tuân thủ không chỉ giúp tránh các rủi ro pháp lý mà còn nâng cao uy tín của tổ chức trong mắt khách hàng và đối tác.
- 🔒 Hiệu quả của các biện pháp kiểm soát an toàn thông tin: Các biện pháp kiểm soát cần được thiết kế và thực hiện một cách hiệu quả để bảo vệ thông tin khỏi các mối đe dọa tiềm ẩn. Điều này bao gồm việc kiểm soát truy cập, mã hóa dữ liệu và quản lý sự cố. Một ví dụ cụ thể là việc sử dụng các giải pháp bảo mật tiên tiến từ các hãng như Hikvision hay Dahua để bảo vệ hệ thống khỏi các cuộc tấn công mạng.
- 👥 Sự tham gia của lãnh đạo và nhân viên trong việc duy trì an toàn: Sự tham gia tích cực của lãnh đạo và nhân viên là yếu tố quyết định trong việc duy trì và cải thiện ISMS. Điều này đòi hỏi một văn hóa an toàn thông tin được xây dựng vững chắc, nơi mà mọi thành viên trong tổ chức đều nhận thức được vai trò và trách nhiệm của mình. Sự cam kết từ lãnh đạo không chỉ tạo động lực mà còn định hướng cho toàn bộ tổ chức trong việc thực hiện các biện pháp an toàn thông tin.
Những tiêu chí này không chỉ giúp đánh giá mức độ hiệu quả của ISMS mà còn là cơ sở để cải tiến liên tục, đảm bảo rằng hệ thống luôn đáp ứng được các yêu cầu thay đổi của môi trường kinh doanh và công nghệ.
Làm thế nào để triển khai ISMS một cách hiệu quả
Triển khai Hệ thống Quản lý An toàn Thông tin (ISMS) một cách hiệu quả đòi hỏi sự chuẩn bị và kế hoạch chi tiết. Để đạt được điều này, cần thực hiện một số bước quan trọng nhằm đảm bảo rằng hệ thống không chỉ đáp ứng nhu cầu hiện tại mà còn có khả năng phát triển trong tương lai.
- Đánh giá kỹ lưỡng các tiêu chí trước khi triển khai: Trước khi bắt đầu, cần tiến hành một đợt đánh giá toàn diện các tiêu chí liên quan đến an toàn thông tin. Điều này bao gồm việc xác định các mối đe dọa tiềm ẩn, nhu cầu bảo mật cụ thể của tổ chức, và khả năng đáp ứng các tiêu chuẩn pháp lý hiện hành. Việc đánh giá này giúp xác định rõ ràng mục tiêu và phạm vi của ISMS, từ đó xây dựng một kế hoạch triển khai phù hợp.
- Lựa chọn và tùy chỉnh các tính năng phù hợp với nhu cầu cụ thể: Mỗi tổ chức có những yêu cầu và thách thức riêng biệt, do đó việc lựa chọn và tùy chỉnh các tính năng của ISMS cần được thực hiện cẩn thận. Các tính năng này có thể bao gồm kiểm soát truy cập, quản lý sự cố, và đánh giá rủi ro. Việc tùy chỉnh giúp đảm bảo hệ thống hoạt động hiệu quả và tối ưu hóa nguồn lực.
- Đào tạo và nâng cao nhận thức cho nhân viên: Một hệ thống an toàn thông tin chỉ thực sự hiệu quả khi tất cả nhân viên trong tổ chức nhận thức rõ vai trò của mình. Do đó, cần tổ chức các khóa đào tạo định kỳ để nâng cao nhận thức về an toàn thông tin, giúp nhân viên hiểu rõ quy trình và chính sách của ISMS. Điều này không chỉ giúp tăng cường bảo mật mà còn tạo ra một văn hóa an toàn thông tin vững chắc trong tổ chức.
- Theo dõi và đánh giá liên tục để cải tiến hệ thống: Sau khi triển khai, việc theo dõi và đánh giá liên tục là cần thiết để đảm bảo ISMS luôn hoạt động hiệu quả. Cần thiết lập các chỉ số đánh giá hiệu suất và thực hiện các cuộc kiểm tra định kỳ để phát hiện và khắc phục kịp thời các vấn đề phát sinh. Điều này giúp hệ thống thích nghi với những thay đổi trong môi trường kinh doanh và công nghệ, từ đó cải tiến liên tục để đáp ứng tốt hơn các yêu cầu mới.
"Một hệ thống quản lý an toàn thông tin hiệu quả không chỉ bảo vệ dữ liệu mà còn tạo ra sự tin tưởng và uy tín cho tổ chức."
Việc triển khai ISMS không phải là một nhiệm vụ đơn giản, nhưng với sự chuẩn bị kỹ lưỡng và cam kết từ toàn bộ tổ chức, nó có thể mang lại những lợi ích to lớn về bảo mật và phát triển bền vững.
Lợi ích dài hạn khi đầu tư vào ISMS
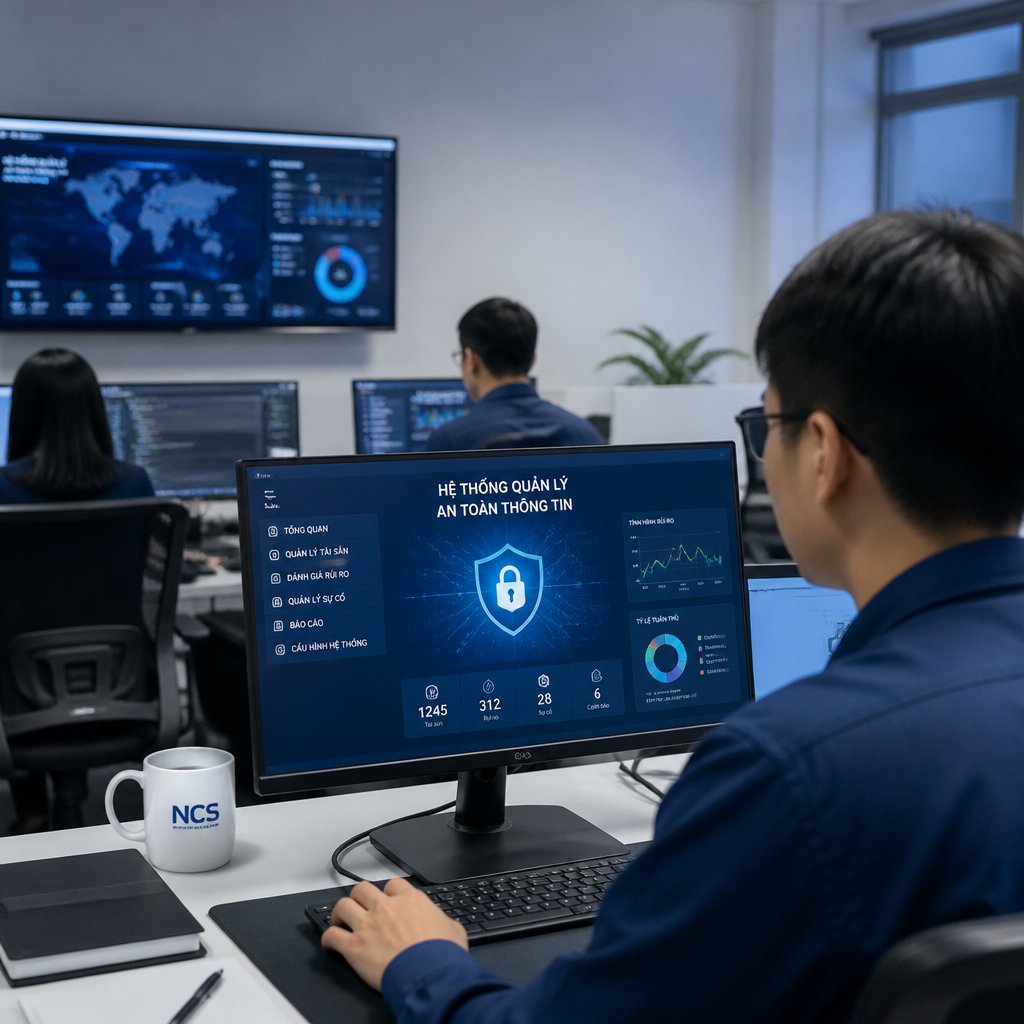
Đầu tư vào hệ thống quản lý an toàn thông tin (ISMS) không chỉ mang lại những lợi ích tức thời mà còn đem lại nhiều giá trị dài hạn cho doanh nghiệp. Một trong những lợi ích nổi bật là khả năng xây dựng một hệ thống bảo mật mạnh mẽ và linh hoạt. Với ISMS, doanh nghiệp có thể xác định và ứng phó kịp thời với các mối đe dọa an ninh mạng, từ đó bảo vệ dữ liệu nhạy cảm một cách hiệu quả. Điều này đặc biệt quan trọng trong bối cảnh các mối đe dọa ngày càng tinh vi và khó lường.
Hơn nữa, ISMS còn giúp tăng cường khả năng cạnh tranh trên thị trường. Khi doanh nghiệp có một hệ thống bảo mật vững chắc, họ có thể tự tin hơn khi tham gia vào các thị trường mới hoặc mở rộng quy mô hoạt động. Khách hàng và đối tác thường ưu tiên hợp tác với những doanh nghiệp có khả năng bảo vệ thông tin tốt, do đó, ISMS giúp tạo ra một lợi thế cạnh tranh không nhỏ.
Đảm bảo hoạt động kinh doanh ổn định và bền vững cũng là một lợi ích quan trọng khi đầu tư vào ISMS. Một hệ thống bảo mật hiệu quả giúp giảm thiểu rủi ro gián đoạn hoạt động do các sự cố an ninh mạng. Điều này không chỉ giúp doanh nghiệp tiết kiệm chi phí mà còn duy trì sự ổn định trong hoạt động hàng ngày, từ đó thúc đẩy sự phát triển bền vững.
Cuối cùng, ISMS góp phần tạo lòng tin và xây dựng mối quan hệ lâu dài với khách hàng. Khi khách hàng biết rằng thông tin của họ được bảo vệ an toàn, họ sẽ cảm thấy yên tâm hơn khi giao dịch và hợp tác với doanh nghiệp. Điều này không chỉ giúp duy trì mối quan hệ hiện tại mà còn thu hút thêm nhiều khách hàng tiềm năng trong tương lai.
"Đầu tư vào ISMS không chỉ là một quyết định chiến lược mà còn là một cam kết dài hạn cho sự phát triển bền vững của doanh nghiệp."