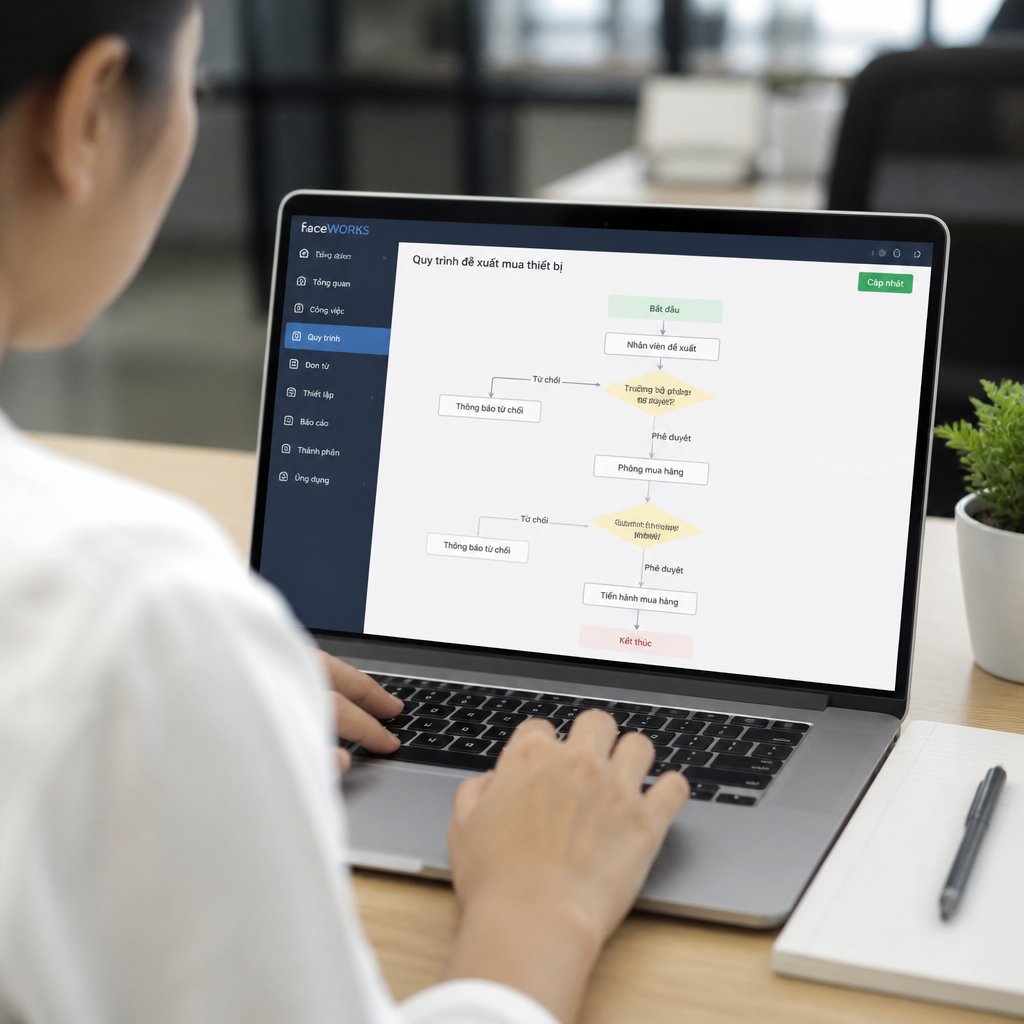
Quản lý an toàn thông tin đóng vai trò then chốt trong việc bảo vệ dữ liệu và thông tin quan trọng của doanh nghiệp. Trong bối cảnh công nghệ số phát triển mạnh mẽ, việc bảo mật thông tin không chỉ giúp bảo vệ các tài sản vô hình mà còn giữ gìn uy tín và niềm tin từ khách hàng. Theo một nghiên cứu gần đây, có đến 60% doanh nghiệp nhỏ và vừa đã trải qua ít nhất một lần bị xâm nhập dữ liệu trong vòng 12 tháng qua, cho thấy tầm quan trọng của việc đầu tư vào quản lý an toàn thông tin.
Không chỉ dừng lại ở việc bảo vệ, quản lý an toàn thông tin còn giúp tối ưu hóa hiệu quả quản lý trong doanh nghiệp. Bằng cách áp dụng các quy trình và công nghệ bảo mật tiên tiến, doanh nghiệp có thể cải thiện quy trình làm việc, giảm thiểu thời gian xử lý sự cố và tăng cường khả năng phục hồi sau các cuộc tấn công mạng. Ví dụ, việc sử dụng phần mềm quản lý rủi ro và giám sát hệ thống giúp doanh nghiệp nhanh chóng phát hiện và khắc phục các lỗ hổng bảo mật, từ đó tối ưu hóa hoạt động kinh doanh.
Việc giảm thiểu rủi ro và tổn thất tiềm ẩn là một trong những lợi ích lớn nhất mà quản lý an toàn thông tin mang lại cho doanh nghiệp hiện nay.
Cuối cùng, quản lý an toàn thông tin giúp giảm thiểu rủi ro và tổn thất tiềm ẩn, một yếu tố không thể thiếu trong bối cảnh môi trường kinh doanh ngày càng phức tạp. Các doanh nghiệp thường phải đối mặt với nhiều mối đe dọa từ bên ngoài như tấn công mạng, lừa đảo trực tuyến, cũng như từ bên trong như rò rỉ thông tin từ nhân viên. Việc triển khai các biện pháp bảo mật mạnh mẽ giúp giảm thiểu đáng kể các rủi ro này, bảo vệ doanh nghiệp khỏi những tổn thất tài chính và danh tiếng không mong muốn.
Xác định mục tiêu và phạm vi quản lý an toàn thông tin
Trong bối cảnh công nghệ thông tin ngày càng phát triển, việc quản lý an toàn thông tin đã trở thành một phần không thể thiếu trong chiến lược kinh doanh của nhiều doanh nghiệp. Để đảm bảo tính hiệu quả, việc xác định rõ ràng mục tiêu và phạm vi áp dụng quản lý an toàn thông tin là bước đầu tiên cần thiết.
Trước hết, các doanh nghiệp cần phải xác định rõ ràng mục tiêu cụ thể khi triển khai quản lý an toàn thông tin. Mục tiêu này có thể bao gồm bảo vệ dữ liệu khách hàng, đảm bảo tính toàn vẹn của thông tin nội bộ, và tuân thủ các quy định pháp luật về bảo mật dữ liệu. Ví dụ, một công ty tài chính có thể đặt mục tiêu bảo vệ thông tin tài chính của khách hàng khỏi các cuộc tấn công mạng, trong khi một tổ chức y tế có thể tập trung vào bảo vệ hồ sơ bệnh án điện tử.
Phạm vi áp dụng quản lý an toàn thông tin cũng cần được xác định rõ ràng. Điều này bao gồm việc xác định các hệ thống, dữ liệu và quy trình nào sẽ được bảo vệ. Một cách tiếp cận hiệu quả là phân loại thông tin theo mức độ nhạy cảm và áp dụng các biện pháp bảo vệ phù hợp cho từng loại thông tin. Chẳng hạn, dữ liệu nhạy cảm như thông tin cá nhân của khách hàng cần được mã hóa và bảo vệ bằng các hệ thống bảo mật tiên tiến.
Quan trọng hơn, việc xác định mục tiêu và phạm vi này phải liên quan mật thiết đến chiến lược kinh doanh của doanh nghiệp. Quản lý an toàn thông tin không chỉ giúp bảo vệ tài sản kỹ thuật số mà còn hỗ trợ doanh nghiệp trong việc đạt được các mục tiêu kinh doanh dài hạn. Ví dụ, một doanh nghiệp muốn mở rộng thị trường quốc tế cần đảm bảo rằng hệ thống thông tin của họ tuân thủ các tiêu chuẩn bảo mật quốc tế, từ đó tạo lòng tin cho khách hàng và đối tác nước ngoài.
Quản lý an toàn thông tin không chỉ là một nhiệm vụ kỹ thuật mà còn là một phần quan trọng trong chiến lược kinh doanh của doanh nghiệp.
Như vậy, việc xác định mục tiêu và phạm vi quản lý an toàn thông tin không chỉ giúp doanh nghiệp bảo vệ thông tin quan trọng mà còn đóng góp vào sự phát triển bền vững và thành công của doanh nghiệp trong dài hạn.
Nguồn lực và các rủi ro tiềm ẩn khi triển khai
Trong quá trình triển khai quản lý an toàn thông tin, việc đánh giá và phân bổ nguồn lực một cách hợp lý đóng vai trò then chốt. Điều này không chỉ đảm bảo các hoạt động được thực hiện suôn sẻ mà còn tối ưu hóa hiệu quả sử dụng tài nguyên. Các doanh nghiệp cần xác định rõ ràng nguồn lực cần thiết, bao gồm cả nhân lực, tài chính và công nghệ, để đảm bảo mọi khía cạnh của quản lý an toàn thông tin đều được bao phủ đầy đủ.
Nhận diện các rủi ro tiềm ẩn là bước quan trọng tiếp theo. Các rủi ro có thể phát sinh từ nhiều nguồn khác nhau như lỗi hệ thống, tấn công mạng hay thậm chí từ chính nhân viên nội bộ. Việc nhận diện sớm các rủi ro này giúp doanh nghiệp chủ động trong việc đưa ra các biện pháp phòng ngừa và giảm thiểu tối đa tác động tiêu cực.
Để đảm bảo sự chuẩn bị tốt nhất, lên kế hoạch ứng phó sự cố là yếu tố không thể thiếu. Một kế hoạch ứng phó sự cố chi tiết sẽ giúp doanh nghiệp nhanh chóng khôi phục hoạt động khi gặp phải sự cố bất ngờ. Kế hoạch này cần bao gồm các bước cụ thể như xác định người chịu trách nhiệm, các biện pháp kỹ thuật cần thực hiện và quy trình thông báo cho các bên liên quan.
Việc quản lý an toàn thông tin không chỉ dừng lại ở việc triển khai các biện pháp bảo mật mà còn đòi hỏi một chiến lược toàn diện và linh hoạt để đối phó với những thách thức không ngừng thay đổi trong môi trường công nghệ hiện nay.
Ứng dụng công nghệ trong quản lý an toàn thông tin
Trong bối cảnh số hóa hiện nay, việc ứng dụng công nghệ vào quản lý an toàn thông tin đã trở thành một yếu tố không thể thiếu để bảo vệ dữ liệu và giảm thiểu rủi ro cho doanh nghiệp. Một trong những công nghệ hàng đầu được sử dụng là các hệ thống bảo mật tiên tiến, như tường lửa và mã hóa dữ liệu. Tường lửa giúp ngăn chặn các truy cập trái phép từ bên ngoài, bảo vệ mạng nội bộ khỏi các cuộc tấn công tiềm ẩn. Trong khi đó, mã hóa dữ liệu đảm bảo rằng thông tin nhạy cảm chỉ có thể được đọc bởi những người có quyền truy cập hợp pháp, giảm thiểu nguy cơ dữ liệu bị đánh cắp hoặc giả mạo.
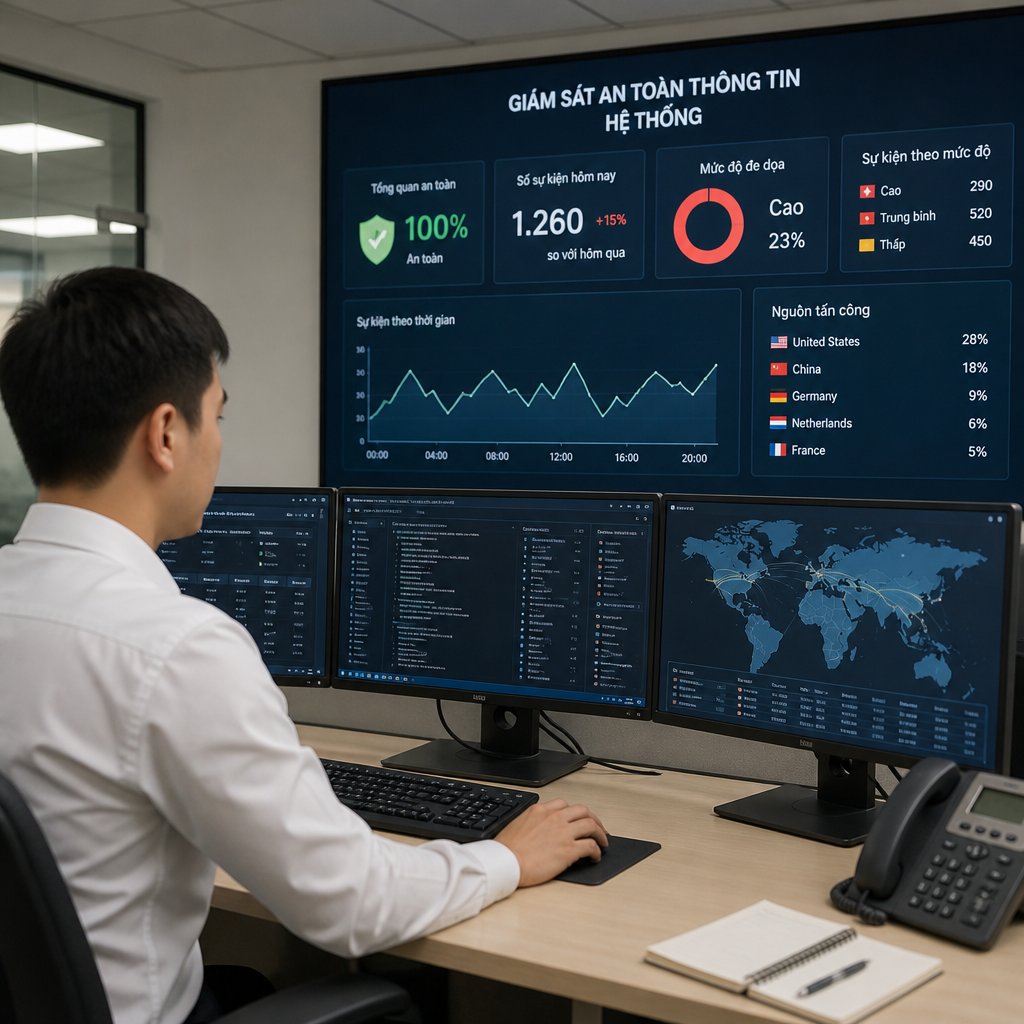
Bên cạnh đó, phần mềm quản lý rủi ro và giám sát hệ thống cũng đóng vai trò quan trọng trong việc bảo vệ an toàn thông tin. Các phần mềm này cho phép phát hiện sớm các mối đe dọa và lỗ hổng bảo mật, từ đó đưa ra các biện pháp ứng phó kịp thời. Chẳng hạn, các giải pháp giám sát hệ thống có thể theo dõi hoạt động mạng 24/7, ghi nhận và phân tích các sự kiện bất thường, giúp doanh nghiệp nhanh chóng phát hiện và xử lý các cuộc tấn công mạng.
Không thể không nhắc đến công nghệ phân tích và bảo vệ dữ liệu hiệu quả. Các công cụ phân tích dữ liệu hiện đại cho phép doanh nghiệp không chỉ phát hiện các dấu hiệu bất thường mà còn dự đoán các mối đe dọa tiềm ẩn. Việc sử dụng trí tuệ nhân tạo (AI) trong phân tích dữ liệu giúp tối ưu hóa quá trình này, tăng cường khả năng phát hiện và ngăn chặn các cuộc tấn công trước khi chúng gây ra thiệt hại nghiêm trọng.
Việc áp dụng công nghệ trong quản lý an toàn thông tin không chỉ giúp bảo vệ dữ liệu mà còn nâng cao khả năng phản ứng nhanh chóng đối với các mối đe dọa an ninh mạng.
Như vậy, việc ứng dụng công nghệ trong quản lý an toàn thông tin là một chiến lược cần thiết để bảo vệ doanh nghiệp trước các rủi ro an ninh mạng ngày càng gia tăng. Sự kết hợp giữa các hệ thống bảo mật tiên tiến, phần mềm quản lý rủi ro và công nghệ phân tích dữ liệu không chỉ giúp bảo vệ thông tin mà còn tối ưu hóa quy trình quản lý an toàn thông tin trong doanh nghiệp.
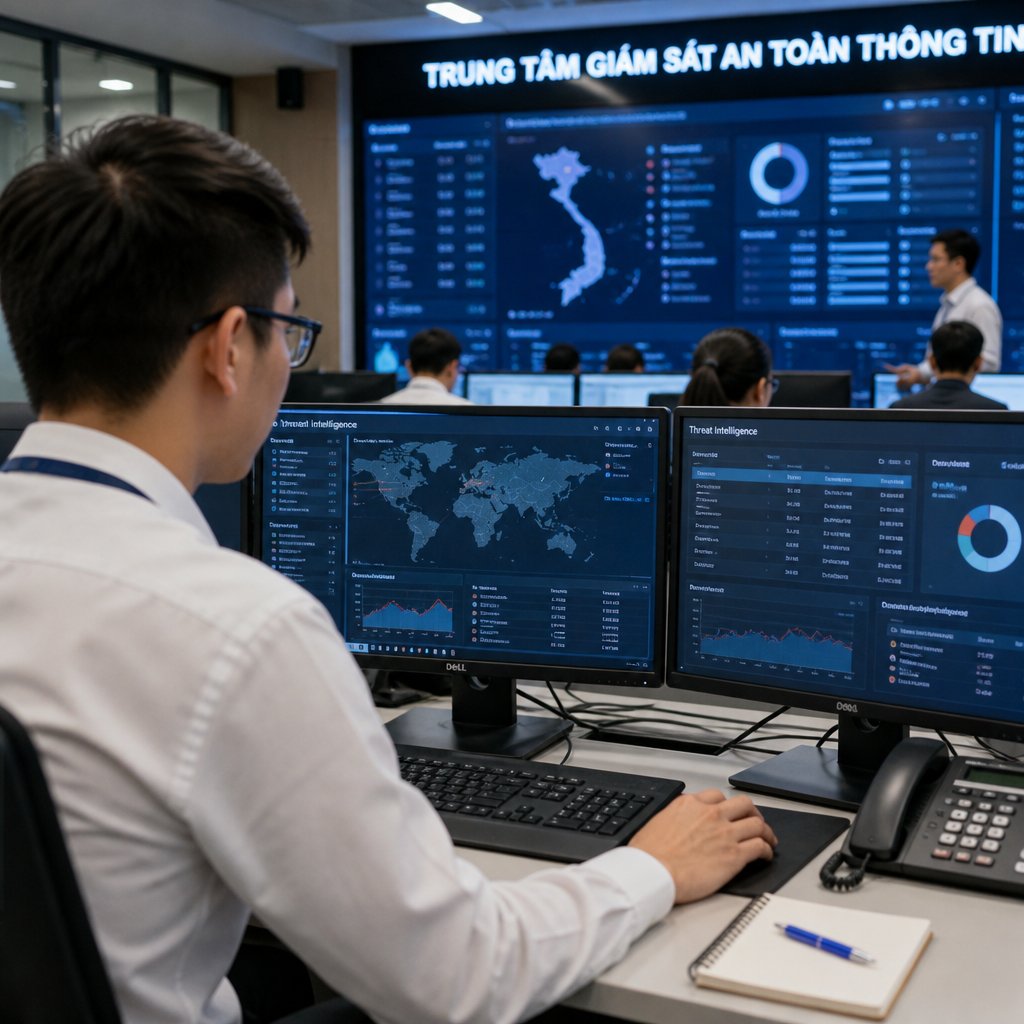
Các bước thực hành để triển khai quản lý an toàn thông tin thành công
Triển khai quản lý an toàn thông tin thành công trong doanh nghiệp đòi hỏi một quy trình chặt chẽ và có hệ thống. Dưới đây là ba bước thực hành quan trọng giúp đảm bảo an toàn thông tin hiệu quả.
-
Đánh giá hiện trạng hệ thống thông tin:
Trước khi bắt tay vào cải thiện hay nâng cấp hệ thống bảo mật, việc đầu tiên cần làm là đánh giá toàn diện hiện trạng của hệ thống thông tin hiện có. Điều này bao gồm việc kiểm tra các thiết bị, phần mềm, và quy trình đang được sử dụng. Việc đánh giá này giúp xác định các điểm mạnh và yếu của hệ thống, từ đó đưa ra các quyết định phù hợp cho các bước tiếp theo.
-
Xác định các lỗ hổng bảo mật:
Sau khi đã có cái nhìn tổng quan về hệ thống, bước tiếp theo là xác định các lỗ hổng bảo mật tiềm ẩn. Đây có thể là những điểm yếu trong cấu hình mạng, phần mềm lỗi thời, hay các quy trình quản lý chưa chặt chẽ. Việc phát hiện sớm các lỗ hổng này giúp doanh nghiệp giảm thiểu nguy cơ bị tấn công và tổn thất dữ liệu.
-
Xây dựng và thực hiện kế hoạch ứng phó sự cố:
Không có hệ thống nào là hoàn hảo, do đó, việc chuẩn bị cho các tình huống xấu nhất là điều cần thiết. Doanh nghiệp cần xây dựng một kế hoạch ứng phó sự cố chi tiết, bao gồm quy trình xử lý khi có sự cố xảy ra, phân công trách nhiệm cho từng thành viên trong đội ngũ, và các bước khắc phục nhanh chóng để giảm thiểu thiệt hại. Kế hoạch này nên được kiểm tra và cập nhật thường xuyên để đảm bảo tính hiệu quả.
Việc thực hiện đúng và đầy đủ các bước trên không chỉ giúp doanh nghiệp bảo vệ thông tin quan trọng mà còn nâng cao hiệu quả quản lý và giảm thiểu rủi ro tiềm ẩn trong hoạt động kinh doanh.
Bối cảnh và thông tin nền về quản lý an toàn thông tin
Trong thời đại kỹ thuật số hiện nay, việc quản lý an toàn thông tin đã trở thành một yếu tố không thể thiếu đối với mọi tổ chức và doanh nghiệp. Điều này vừa giúp bảo vệ dữ liệu quan trọng vừa đảm bảo tính liên tục và hiệu quả trong hoạt động kinh doanh. Sự gia tăng của các mối đe dọa an ninh mạng, từ việc tấn công mạng đến các vi phạm dữ liệu cá nhân, đã đặt ra yêu cầu cấp thiết về việc nâng cao năng lực bảo mật thông tin.
Tầm quan trọng của quản lý an toàn thông tin càng được nhấn mạnh khi các tổ chức phải đối mặt với nguy cơ mất mát dữ liệu và thiệt hại tài chính nghiêm trọng. Theo một báo cáo của IBM, chi phí trung bình của một vi phạm dữ liệu đã lên tới hàng triệu USD, gây ra không chỉ tổn thất về tài chính mà còn ảnh hưởng tiêu cực đến uy tín của doanh nghiệp.
- 💡 Xu hướng mới trong bảo mật thông tin bao gồm việc áp dụng trí tuệ nhân tạo và học máy để phát hiện và ngăn chặn các mối đe dọa một cách nhanh chóng và chính xác hơn. Công nghệ blockchain cũng đang được triển khai để đảm bảo tính minh bạch và bảo mật dữ liệu.
- ⚡ Thách thức trong bảo mật thông tin không ngừng gia tăng với sự phát triển của các công nghệ mới. Sự phức tạp của hệ thống thông tin và sự thiếu hụt về nhân lực có kỹ năng cao trong lĩnh vực an ninh mạng là những thách thức lớn mà nhiều tổ chức đang phải đối mặt.
Những yếu tố ảnh hưởng đến hiệu quả quản lý an toàn thông tin bao gồm sự cam kết từ ban lãnh đạo, chính sách bảo mật rõ ràng và sự đầu tư vào công nghệ phù hợp. Một nghiên cứu của Gartner cho thấy rằng các doanh nghiệp đầu tư mạnh vào công nghệ bảo mật có khả năng giảm thiểu rủi ro an ninh mạng đáng kể.
Chuyên gia an ninh mạng John Doe nhận định rằng quản lý an toàn thông tin không chỉ là một nhiệm vụ kỹ thuật mà còn là một chiến lược kinh doanh quan trọng.
Cuối cùng, việc đào tạo nhân viên về nhận thức an ninh mạng và thực hành bảo mật thông tin là cần thiết để tạo ra một môi trường làm việc an toàn và bảo mật. Sự kết hợp giữa công nghệ tiên tiến và con người có kỹ năng là chìa khóa để đạt được hiệu quả tối ưu trong quản lý an toàn thông tin.